
mSeven Software, l’azienda titolare del popolarissimo programma di archiviazione sicura delle password mSecure, ha comunicato di aver rilevato attività sospette legate all’infrastruttura del suo popolare password manager. L’azienda raccomanda agli utenti di proteggere immediatamente le credenziali memorizzate, ma non chiarisce se i database delle password siano stati effettivamente compromessi. Restano aperti interrogativi importanti sulla portata dell’incidente e sulla sicurezza del servizio.
mSecure: una comunicazione di sicurezza che solleva molte domande
Nella comunicazione inviata via mail (e che sembra assolutamente reale), intitolata Important Security Notice, l’azienda dichiara di aver avviato tempestivamente un’indagine, adottato misure per mitigare il problema e coinvolto esperti esterni di cybersecurity per approfondire l’accaduto. Fin qui, una procedura piuttosto comune nella gestione degli incidenti informatici. A destare particolare preoccupazione sono però le raccomandazioni rivolte agli utenti.
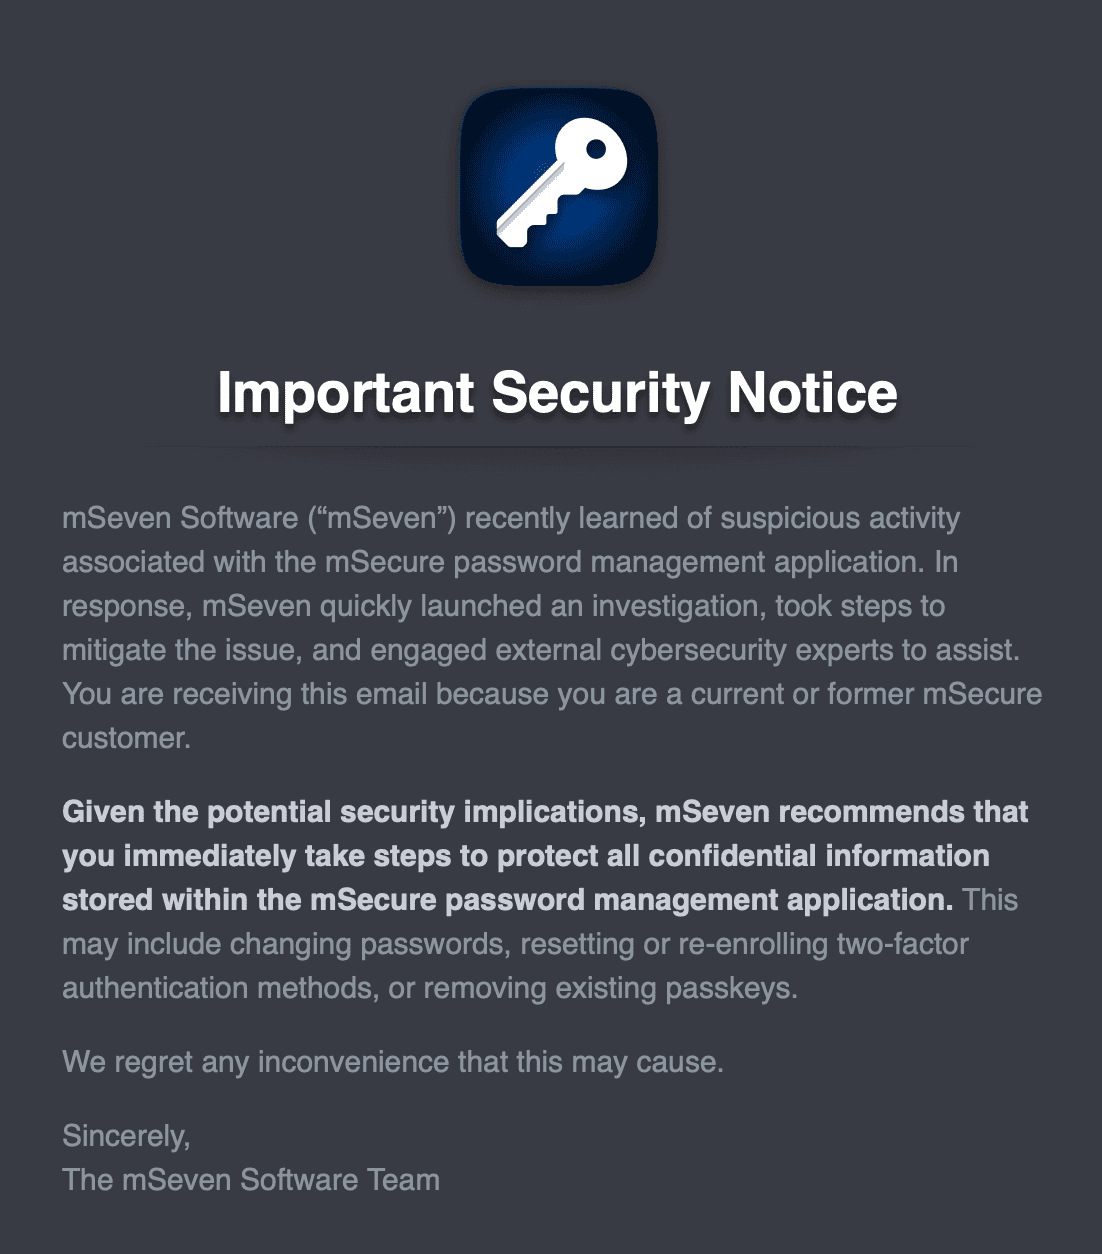
mSeven invita infatti i destinatari della comunicazione ad adottare immediatamente misure per proteggere tutte le informazioni riservate memorizzate all’interno di mSecure.
Tra gli interventi suggeriti figurano:
- La modifica delle password memorizzate nell’applicazione.
- Il ripristino o la nuova configurazione dei sistemi di autenticazione a due fattori (2FA).
- La rimozione delle passkey esistenti.
Si tratta di indicazioni particolarmente significative, soprattutto considerando che mSecure è un password manager, ovvero un’applicazione progettata proprio per custodire in sicurezza le credenziali di accesso degli utenti.
Che cosa è successo realmente?
Al momento, sulla base delle informazioni contenute nella comunicazione inviata ai clienti che ribadiamo sembrare non contraffatta, non è possibile stabilire con precisione la natura e la portata dell’incidente. mSeven parla genericamente di attività sospette associate a mSecure, senza specificare quali sistemi siano stati interessati, quando siano iniziate le attività anomale e se eventuali accessi non autorizzati siano stati definitivamente bloccati.
Soprattutto, la comunicazione non chiarisce un aspetto fondamentale: i database contenenti le password degli utenti sono stati effettivamente compromessi? La distinzione è essenziale.
Un incidente che interessa esclusivamente alcuni sistemi dell’infrastruttura aziendale può avere conseguenze molto diverse rispetto a una violazione che coinvolge i vault, ovvero gli archivi cifrati nei quali vengono conservate le credenziali.
Anche l’eventuale sottrazione di archivi cifrati non implica necessariamente che le password contenute al loro interno siano immediatamente accessibili agli aggressori. Il rischio dipende dall’architettura crittografica adottata, dalla protezione delle chiavi e dalle informazioni eventualmente ottenute durante l’attacco.
Non è quindi corretto affermare che le password degli utenti mSecure siano state rubate o decifrate. Allo stesso tempo, sulla base della comunicazione ricevuta, non è possibile escludere che alcune informazioni sensibili siano state esposte.
Il nodo della crittografia e dell’architettura zero-knowledge
Uno degli aspetti più delicati riguarda il modello di sicurezza sul quale si basano i password manager. Questi strumenti utilizzano generalmente sistemi di cifratura progettati per impedire che soggetti non autorizzati possano leggere le credenziali memorizzate, anche nell’eventualità in cui riescano ad accedere ai server che ospitano gli archivi.
Nel caso delle architetture cosiddette zero-knowledge, il fornitore del servizio non dovrebbe disporre delle informazioni necessarie per decifrare autonomamente i contenuti degli archivi degli utenti.
È proprio alla luce di questi principi che le raccomandazioni di mSeven sollevano alcuni interrogativi. Se le credenziali degli utenti sono protette da un sistema crittografico robusto e le relative chiavi non sono state compromesse, per quale motivo l’azienda suggerisce di modificare le password memorizzate?
La raccomandazione potrebbe essere una misura puramente precauzionale, adottata in attesa di completare le indagini. Ma potrebbe anche riflettere la presenza di rischi specifici che, almeno nella comunicazione esaminata, non vengono descritti.
Senza ulteriori informazioni tecniche, non è possibile distinguere tra queste due ipotesi. Sarebbe quindi importante conoscere non soltanto l’eventuale esposizione degli archivi cifrati, ma anche se l’incidente abbia coinvolto materiale crittografico, chiavi di accesso o altri elementi potenzialmente utilizzabili per tentare attacchi.
Perché mSeven consiglia di reimpostare anche la 2FA e rimuovere le passkey?
Un altro elemento che merita particolare attenzione riguarda le misure suggerite per i sistemi di autenticazione. La comunicazione non si limita infatti a raccomandare la modifica delle password, ma cita esplicitamente anche la possibilità di reimpostare o registrare nuovamente i metodi di autenticazione a due fattori e rimuovere le passkey esistenti.
La distinzione è importante. L’autenticazione a due fattori rappresenta una protezione aggiuntiva rispetto alla password. Tuttavia, se un password manager conserva anche i segreti TOTP utilizzati per generare i codici temporanei, l’eventuale esposizione di tali informazioni potrebbe compromettere anche questo secondo livello di protezione.
In uno scenario del genere, cambiare soltanto la password dell’account potrebbe non essere sufficiente: sarebbe necessario rigenerare anche i segreti utilizzati dall’applicazione di autenticazione.
Il discorso relativo alle passkey è ancora più articolato. Le passkey si basano su sistemi di crittografia asimmetrica e non funzionano come le password tradizionali. La loro sicurezza dipende anche dalle modalità con cui vengono generate, conservate e sincronizzate le relative chiavi private.
Il semplice fatto che un servizio utilizzi passkey non significa quindi che queste siano necessariamente compromesse in seguito a un incidente che interessa il password manager. La raccomandazione di rimuoverle meriterebbe pertanto una spiegazione tecnica specifica. mSeven ha individuato un rischio concreto per le chiavi private e i segreti di autenticazione memorizzati dagli utenti? Oppure sta suggerendo queste operazioni esclusivamente per prudenza?
La comunicazione non fornisce una risposta.
È ancora sicuro utilizzare mSecure?
Per chi utilizza quotidianamente mSecure, magari per gestire centinaia di password personali e professionali, questa è probabilmente la domanda più importante. L’azienda suggerisce di modificare le credenziali memorizzate, ma non chiarisce esplicitamente se sia sicuro continuare a utilizzare l’applicazione e i relativi servizi di sincronizzazione. Si tratta di un aspetto tutt’altro che secondario.
Se un utente modifica tutte le proprie password e successivamente le salva nuovamente all’interno di un sistema la cui sicurezza non è stata ancora verificata, potrebbe teoricamente esporre anche le nuove credenziali, qualora la vulnerabilità responsabile dell’incidente fosse ancora presente.
Questo non significa che mSecure sia attualmente insicuro o che la sua infrastruttura continui a essere compromessa. Significa semplicemente che la comunicazione non contiene elementi sufficienti per esprimere una valutazione.
Un chiarimento ufficiale sulla sicurezza attuale dell’applicazione, del sistema di sincronizzazione e degli archivi cifrati sarebbe quindi particolarmente utile. Un’ulteriore questione riguarda la password principale utilizzata per proteggere il proprio archivio.
Le domande alle quali mSeven dovrebbe rispondere
La comunicazione lascia dunque aperte numerose questioni tecniche, fondamentali per comprendere la reale esposizione degli utenti e individuare le misure di protezione più appropriate.
In particolare, sarebbe importante che mSeven chiarisse:
- La natura dell’incidente: quali sistemi sono stati coinvolti, quando sono iniziate le attività sospette e quando è stato contenuto il problema.
- L’eventuale esposizione degli archivi: se i vault degli utenti siano stati consultati, copiati o sottratti e se esistano evidenze concrete in tal senso.
- La sicurezza delle chiavi crittografiche: se siano stati compromessi elementi che potrebbero facilitare la decifratura degli archivi.
- La validità delle protezioni zero-knowledge: se l’architettura di sicurezza prevista continui a garantire la riservatezza delle informazioni memorizzate.
- Il rischio per MFA e passkey: perché venga suggerita anche la sostituzione di questi strumenti di autenticazione.
- La sicurezza attuale del servizio: se gli utenti possano continuare a utilizzare mSecure e salvare nuove credenziali senza esporsi a ulteriori rischi.
- Le procedure di ripristino: quali interventi siano effettivamente necessari e se la modifica della password principale sia sufficiente a rinnovare la protezione crittografica degli archivi.
La distinzione tra informazioni sicuramente compromesse, informazioni potenzialmente esposte e semplici misure precauzionali è fondamentale. Senza questa distinzione, gli utenti rischiano di trovarsi davanti a un compito estremamente impegnativo senza avere gli elementi necessari per stabilire le priorità.
Cosa dovrebbero fare gli utenti mSecure?
In attesa di ulteriori chiarimenti, le raccomandazioni di sicurezza diffuse da mSeven non dovrebbero essere ignorate.
Chi utilizza mSecure per conservare le proprie credenziali dovrebbe innanzitutto individuare gli account più sensibili, dando priorità agli indirizzi email principali, ai servizi bancari, agli account che consentono il recupero di altre credenziali e agli accessi professionali o amministrativi.
Per questi account è prudente procedere alla modifica delle password e verificare anche la sicurezza degli eventuali sistemi di autenticazione aggiuntivi. Particolare attenzione dovrebbe essere riservata ai casi in cui all’interno di mSecure siano conservati, insieme alle password, anche codici di recupero, segreti TOTP o altri elementi utilizzabili per accedere agli account.
È inoltre opportuno evitare di seguire collegamenti contenuti in comunicazioni di sicurezza non verificate, accedendo direttamente ai servizi interessati attraverso i rispettivi siti ufficiali.
 Aggiungi MRW alle tue fonti preferite su Google!