
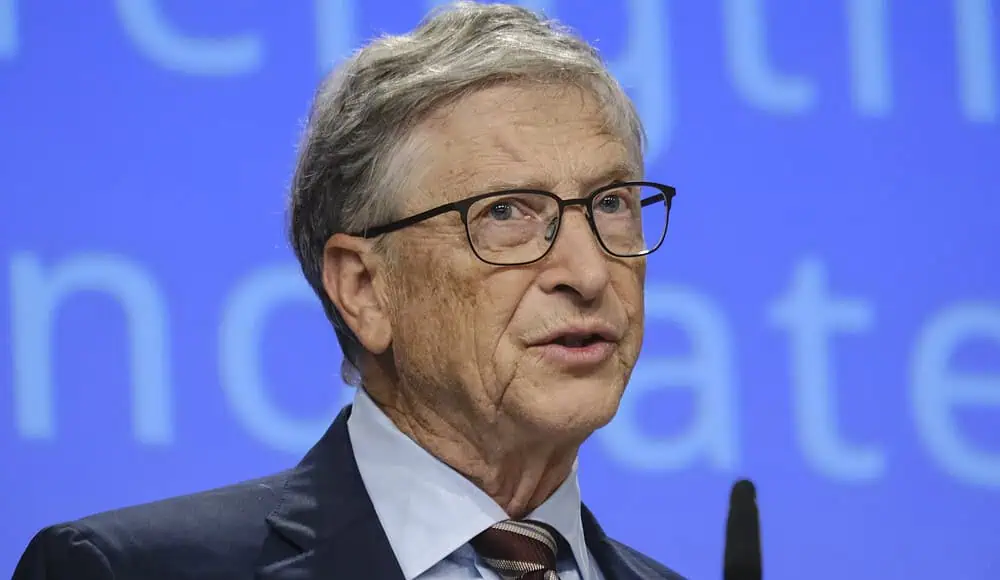
Bill Gates ha lanciato un allarme sui rischi dell’intelligenza artificiale durante interviste con media internazionali e con L’Osservatore Romano, collegando l’uso criminale dell’AI a scenari di bioterrorismo e ad attacchi hacker su larga scala. Il cofondatore di Microsoft ha definito questa tecnologia “più pericolosa delle armi nucleari” e ha chiesto ai governi di imporre regole severe, trasparenti e verificabili.
Secondo Gates, il pericolo più immediato non sarebbe un’intelligenza artificiale capace di agire autonomamente contro l’umanità, ma la possibilità che hacker, organizzazioni criminali o gruppi terroristici sfruttino strumenti sempre più avanzati per colpire persone, aziende e istituzioni. La cybersecurity diventa così uno degli ambiti centrali nella gestione dell’AI.
Bill Gates: dall’ottimismo all’allarme su hacker e bioterrorismo
In passato Bill Gates era considerato uno dei principali sostenitori delle opportunità offerte dai modelli intelligenti. Di fronte all’evoluzione degli strumenti di AI, tuttavia, il suo giudizio sui rischi è diventato più severo. La combinazione tra capacità tecnologiche avanzate e intenzioni criminali potrebbe produrre danni difficili da contenere.
Una delle minacce citate riguarda l’impiego dell’intelligenza artificiale nel campo delle armi biologiche. Gates ha sostenuto che la capacità di sintetizzare agenti patogeni letali “ha superato la soglia per dare a un bioterrorista il potere di uccidere centinaia di milioni di persone”.
Il riferimento non riguarda soltanto la creazione di nuovi agenti patogeni, ma anche l’eventuale uso dell’AI per accelerare attività di ricerca, pianificazione e analisi normalmente riservate a strutture altamente specializzate. In questo scenario, una tecnologia accessibile a soggetti malintenzionati potrebbe ridurre le barriere operative del bioterrorismo.
Gates ha inoltre indicato la sicurezza informatica come una vulnerabilità sistemica. Un attacco hacker coordinato potrebbe infatti compromettere infrastrutture strategiche, servizi pubblici e reti aziendali, con conseguenze estese ben oltre i singoli dispositivi infettati da un virus o da un malware.
Attacchi hacker e malware, il rischio per le infrastrutture
L’integrazione dell’AI nelle attività criminali potrebbe rendere più sofisticate le campagne di intrusione informatica. Un hacker potrebbe utilizzare sistemi automatizzati per individuare vulnerabilità, adattare i messaggi di phishing o ampliare rapidamente la portata di un attacco.
In questo contesto, il malware non rappresenta soltanto un software dannoso installato su un computer. Può diventare uno strumento per colpire reti interconnesse, bloccare servizi essenziali e compromettere la continuità operativa di aziende e amministrazioni. Il rischio cresce quando sistemi digitali diversi dipendono gli uni dagli altri.
Tra gli scenari evocati dal cofondatore di Microsoft rientrano attacchi capaci di mandare fuori uso intere infrastrutture e di mettere in difficoltà gli Stati nazionali. Un ransomware, per esempio, potrebbe avere effetti più gravi se fosse progettato e distribuito con il supporto di strumenti intelligenti in grado di modificare rapidamente le proprie modalità operative.
Per Gates, la risposta non può limitarsi alla realizzazione di un semplice interruttore di emergenza. Il problema principale, nella sua analisi, non è un’AI che sfugge spontaneamente al controllo, bensì l’impiego deliberatamente criminale della tecnologia da parte delle persone.
Perché Gates contesta l’autoregolamentazione delle Big Tech
Il cofondatore di Microsoft ha criticato l’idea che la sicurezza dei sistemi di AI possa essere affidata soprattutto all’autoregolamentazione delle grandi aziende tecnologiche. A suo giudizio, lasciare alle Big Tech il compito di definire da sole limiti e controlli non offre garanzie sufficienti alla collettività.
“L’idea che per la tecnologia più pericolosa mai inventata dall’uomo le aziende rappresentino l’unico contrappeso a disposizione della società è semplicemente folle”.
Gates chiede quindi un intervento diretto delle autorità pubbliche. Le norme, secondo la sua impostazione, dovrebbero obbligare gli sviluppatori a inserire nei software registri di monitoraggio, protocolli di tracciamento e procedure di controllo capaci di ricostruire l’utilizzo dei sistemi e individuare eventuali abusi.
Questi strumenti dovrebbero consentire di sapere come una piattaforma è stata impiegata, da chi e con quali obiettivi, soprattutto quando l’AI viene integrata in applicazioni che possono incidere sulla sicurezza pubblica. Il monitoraggio, tuttavia, dovrebbe essere accompagnato da regole chiare sulla responsabilità degli sviluppatori e degli utenti.
Il confronto con l’enciclica Magnifica humanitas
Nel corso delle sue riflessioni, Gates ha commentato anche l’enciclica Magnifica humanitas firmata da Papa Leone XIV. Il testo è stato descritto dal filantropo come una base “solida e illuminante” per affrontare la transizione tecnologica e definire criteri di governo dell’intelligenza artificiale.
La priorità, secondo Gates, non dovrebbe essere fermare il progresso, ma preservare attivamente ciò che c’è di umano. Per questo ha espresso perplessità sull’idea di affidare alle macchine compiti che coinvolgono relazioni, responsabilità e giudizi personali.
Tra gli ambiti indicati figurano l’insegnamento, l’assistenza sanitaria e le decisioni giudiziarie. L’AI può supportare professionisti e istituzioni, ma il suo impiego non dovrebbe eliminare la responsabilità umana nei settori in cui sono coinvolti cura, valutazione e diritti fondamentali.
Gates ha infine avvertito che la politica potrebbe affrontare il problema con la necessaria serietà soltanto dopo un evento di grande portata. “Temo che ci possa volere un attacco informatico serio o un grave episodio di bioterrorismo perché il sistema politico affronti la questione con tutta la serietà che ric…”
 Aggiungi MRW alle tue fonti preferite su Google!